Média | Marketplace | Outils pratiques | Rejoindre le club | Kit média et RP | TOP 50 High Tech | Data Room High-Tech
Comparatifs produits

Les 5 meilleurs firewalls (octobre 2026)

Tour d’horizon des meilleurs firewalls pour les réseaux télécoms : critères de choix, acteurs clés (Cisco, Fortinet, Palo Alto, Stormshield, Sophos), fonctionnalités de nouvelle génération et chiffres clés de cybersécurité.

6 mai 2026 13 min de lecture
Les 5 meilleurs firewalls (octobre 2026)
Découvrez notre classement des 5 meilleurs firewalls basés sur nos analyses (caractéristiques et avis clients).

Pourquoi les meilleurs firewalls sont devenus vitaux pour les réseaux télécoms

Dans les infrastructures télécoms, les meilleurs firewalls constituent désormais la première ligne de défense. La sécurité ne se limite plus à filtrer un simple trafic réseau entrant, elle doit analyser en profondeur chaque flux qui traverse le cœur de réseau. Pour une entreprise télécom, une passerelle de sécurité performante conditionne directement la continuité de service, la disponibilité des plateformes et la protection des données clients.

Les opérateurs doivent gérer un trafic réseau massif, segmenté entre voix, données et services IPTV, ce qui complique la prévention des attaques. Un pare-feu d’entreprise moderne doit donc combiner inspection d’état, analyse applicative et prévention des menaces pour bloquer les intrusions sans dégrader la qualité de service. Les solutions de pare-feu de nouvelle génération intègrent aussi des moteurs de détection de logiciel malveillant capables d’identifier des menaces zero day et de corréler les événements sur l’ensemble du réseau.

Dans ce contexte, le choix d’un firewall entreprise ne peut plus se limiter au prix ou à une simple offre packagée. Les entreprises télécoms évaluent la capacité de chaque solution de pare-feu à suivre l’augmentation du trafic, à s’intégrer dans l’architecture de sécurité réseau existante et à couvrir les scénarios d’attaques les plus critiques. Les meilleurs firewalls doivent enfin rester compatibles avec des environnements hybrides mêlant cœur de réseau, data centers, fonctions virtualisées (NFV) et sites distants.

Le classement

#1 🏆 Meilleur choix
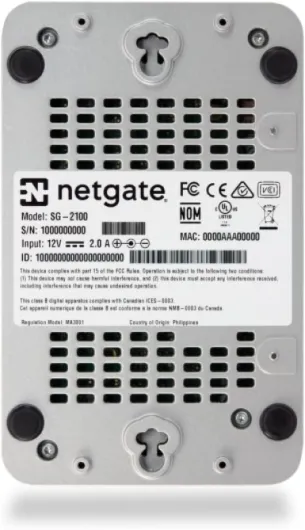
Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU

Netgate

Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU

  • pfSense+ préinstallé avec firewall avancé, VPN et nombreuses fonctions sans licences supplémentaires
  • Matériel cohérent pour du gigabit domestique/petit bureau (CPU double cœur Arm, 4 Go de RAM DDR4, ports 1 Gbit/s)
  • Format compact, silencieux, pensé pour tourner 24/7 avec un design discret
Le Netgate 2100 pfSense+ est, sur le papier, un petit routeur/pare-feu sérieux pour ceux qui veulent reprendre la main sur leur réseau. Le combo CPU Arm double cœur, 4 Go de RAM DDR4, ports gigabit et pfSense+ donne une base solide pour gérer firewall, NAT avancé, VPN et segmentation sans trop se limiter. Les retours publiés sont très positifs, avec une note moyenne de 5/5, et l’acheteur qui s’exprime insiste sur la souplesse de la configuration et l’intérêt des serveurs VPN intégrés.À mon avis, c’est un produit clairement orienté « utilisateur avancé » : il faut quelques notions réseau pour en tirer le plein potentiel, et il n’apporte pas le confort d’un routeur Wi‑Fi tout‑en‑un. Par contre, pour une maison câblée, un télétravailleur sérieux ou une petite structure qui veut mieux sécuriser son infrastructure qu’avec une simple box, le Netgate 2100 a beaucoup d’arguments : design discret, fonctionnement silencieux, mises à jour de sécurité, et pas de paywall pour débloquer les fonctions clés.Ceux qui devraient y aller : les profils techniques, les admins de petites structures, les passionnés de réseau qui veulent un firewall pfSense propre sans monter une machine maison. Ceux qui devraient passer leur chemin : les utilisateurs qui veulent juste « brancher et surfer » avec du Wi‑Fi intégré, ou qui n’ont pas envie de mettre les mains dans la configuration. Dans sa catégorie, c’est un bon compromis entre puissance, fonctionnalités et format compact.
Score d'analyse
8.6 /10
🌟 Excellent Voir l'avis complet →
Voir l'offre Amazon
#2
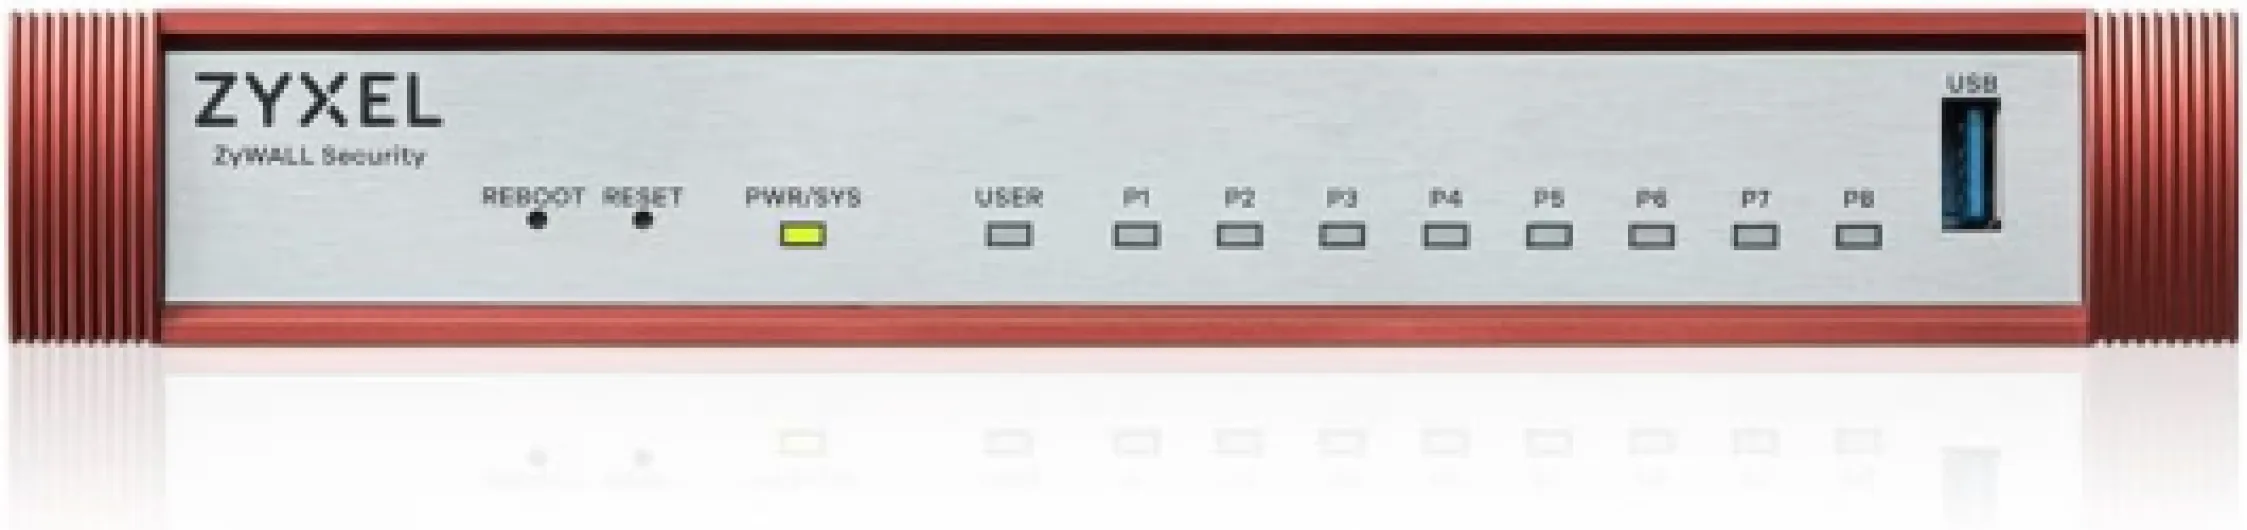
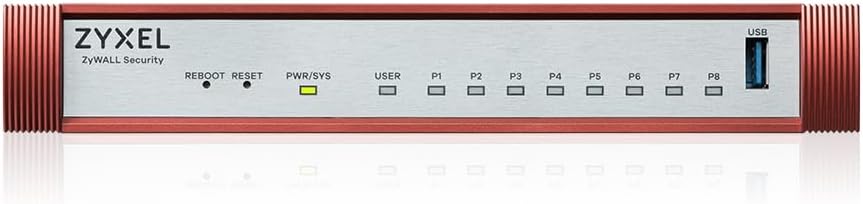
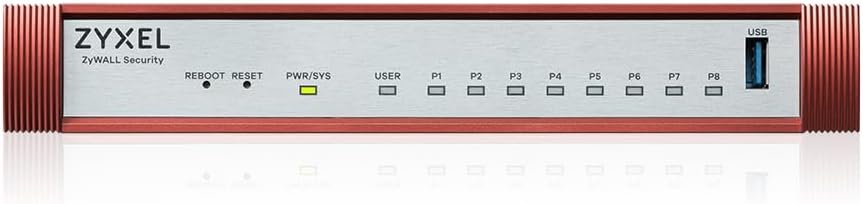
USGFLEX100H ZyWALL High Speed Cyber Security Firewall - 1 an UTM Security Pack - VPN - Business Class - Jusqu'à 50 utilisateurs - Option Nebula Cloud Up to 50 users - No PoE

Zyxel

USGFLEX100H ZyWALL High Speed Cyber Security Firewall - 1 an UTM Security Pack - VPN - Business Class - Jusqu'à 50 utilisateurs - Option Nebula Cloud Up to 50 users - No PoE

  • Très bonnes performances même avec les fonctions UTM activées
  • Matériel fanless, silencieux et pensé pour tourner 24/7
  • Fonctions pro complètes (VPN, VLAN, UTM, gestion locale ou cloud Nebula)
Score d'analyse
8.4 /10
🌟 Excellent
Voir l'offre Amazon
#3
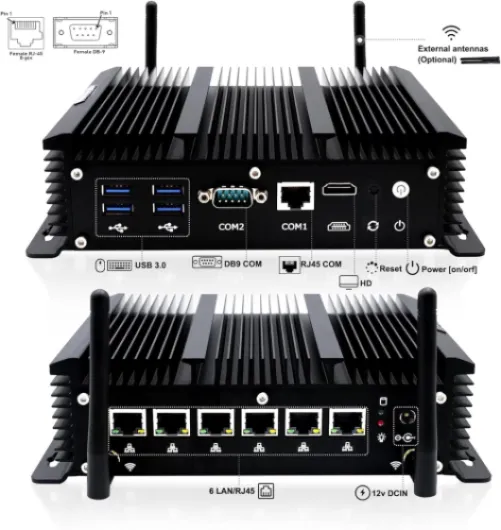
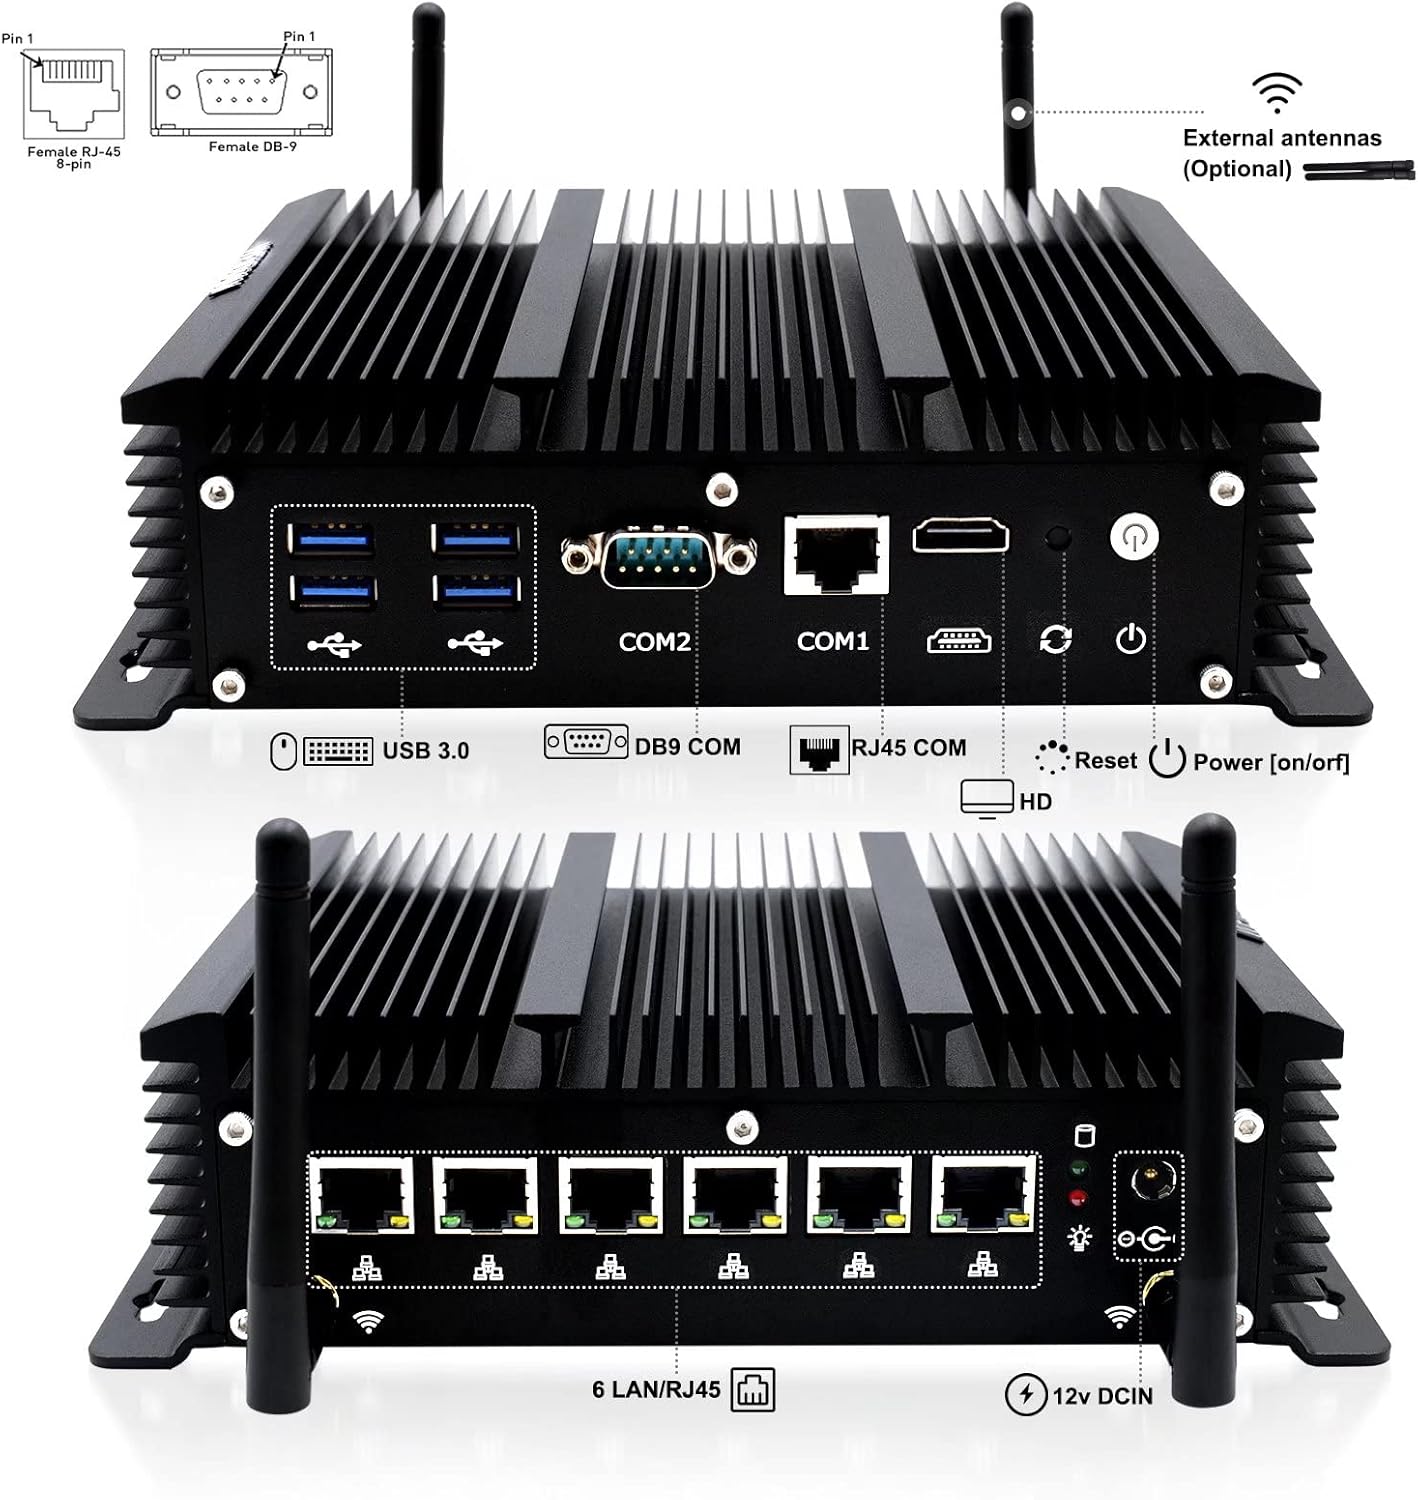
Firewall PC Micro Appliance 2.5G, Fanless Computer 6 x 2.5GbE I225-V Port, Industrial PC Core i5-8260U, HD, USB3.0, WiFi, SIM Slot, RS232 COM, RJ45 COM, OPNsense (8GB RAM 128GB SSD)

WEIDIAN

Firewall PC Micro Appliance 2.5G, Fanless Computer 6 x 2.5GbE I225-V Port, Industrial PC Core i5-8260U, HD, USB3.0, WiFi, SIM Slot, RS232 COM, RJ45 COM, OPNsense (8GB RAM 128GB SSD)

  • 6 ports 2.5 GbE Intel I225-V, idéal pour segmenter proprement plusieurs réseaux
  • Boîtier fanless en aluminium, silencieux et adapté à un usage 24/7
  • Core i5-8260U suffisamment puissant pour VPN, IDS/IPS léger et un peu de virtualisation
Score d'analyse
8 /10
🌟 Excellent
Voir l'offre Amazon
#4
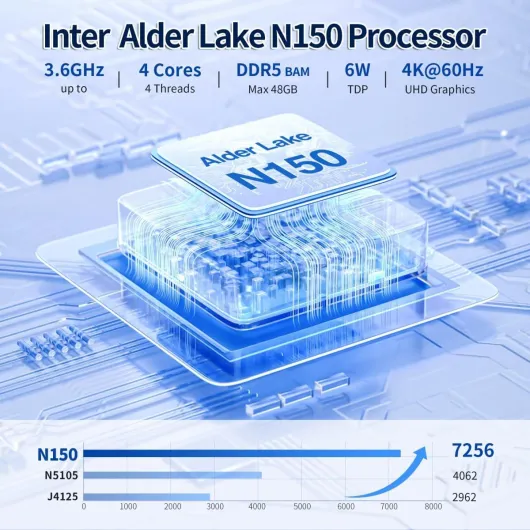
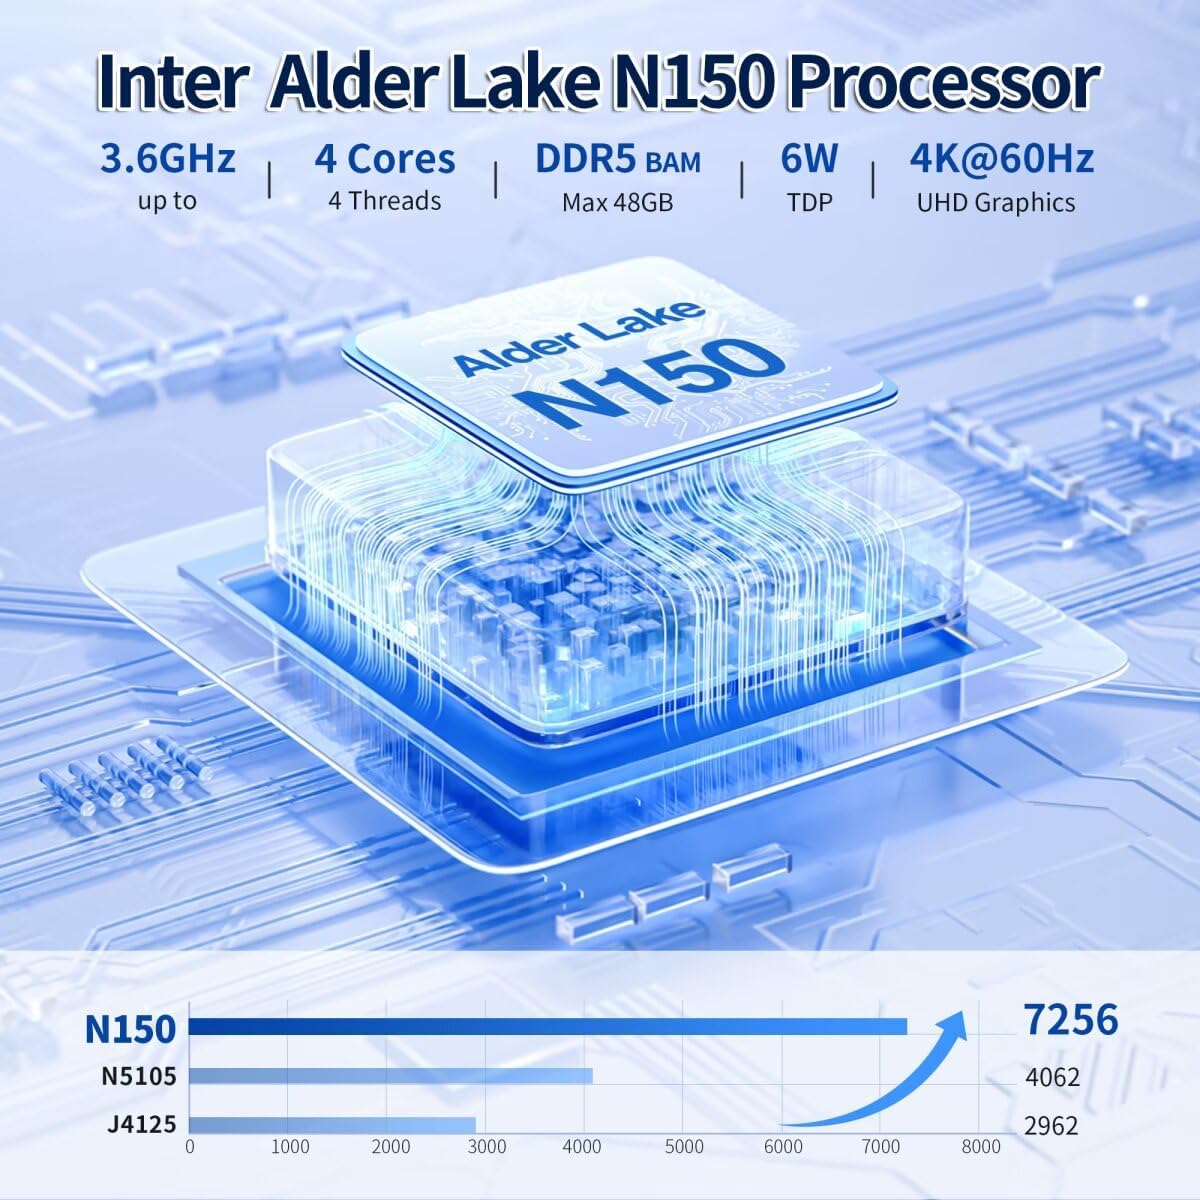
S7 Mini PC N150 2x10gbe RJ45, Firewall Appliance Micro Office Hardware, DDR5 8GB RAM 128GB SSD, 2xi226V 2.5Gbit LAN, USB C, TF Card Slot, SPK/MIC, Support Router OS 10GBE N150 8GB RAM, 128GB SSD

MNBOXCONET

S7 Mini PC N150 2x10gbe RJ45, Firewall Appliance Micro Office Hardware, DDR5 8GB RAM 128GB SSD, 2xi226V 2.5Gbit LAN, USB C, TF Card Slot, SPK/MIC, Support Router OS 10GBE N150 8GB RAM, 128GB SSD

  • 2 ports 10 GbE (X550-T2) + 2 ports 2,5 GbE i226-V, parfait pour un firewall/routeur avancé
  • Boîtier aluminium bien refroidi, adapté à une utilisation 24/7 avec un bruit contenu
  • Consommation faible avec le N150, tout en restant largement suffisant pour un rôle réseau
Score d'analyse
8 /10
🌟 Excellent
Voir l'offre Amazon
#5
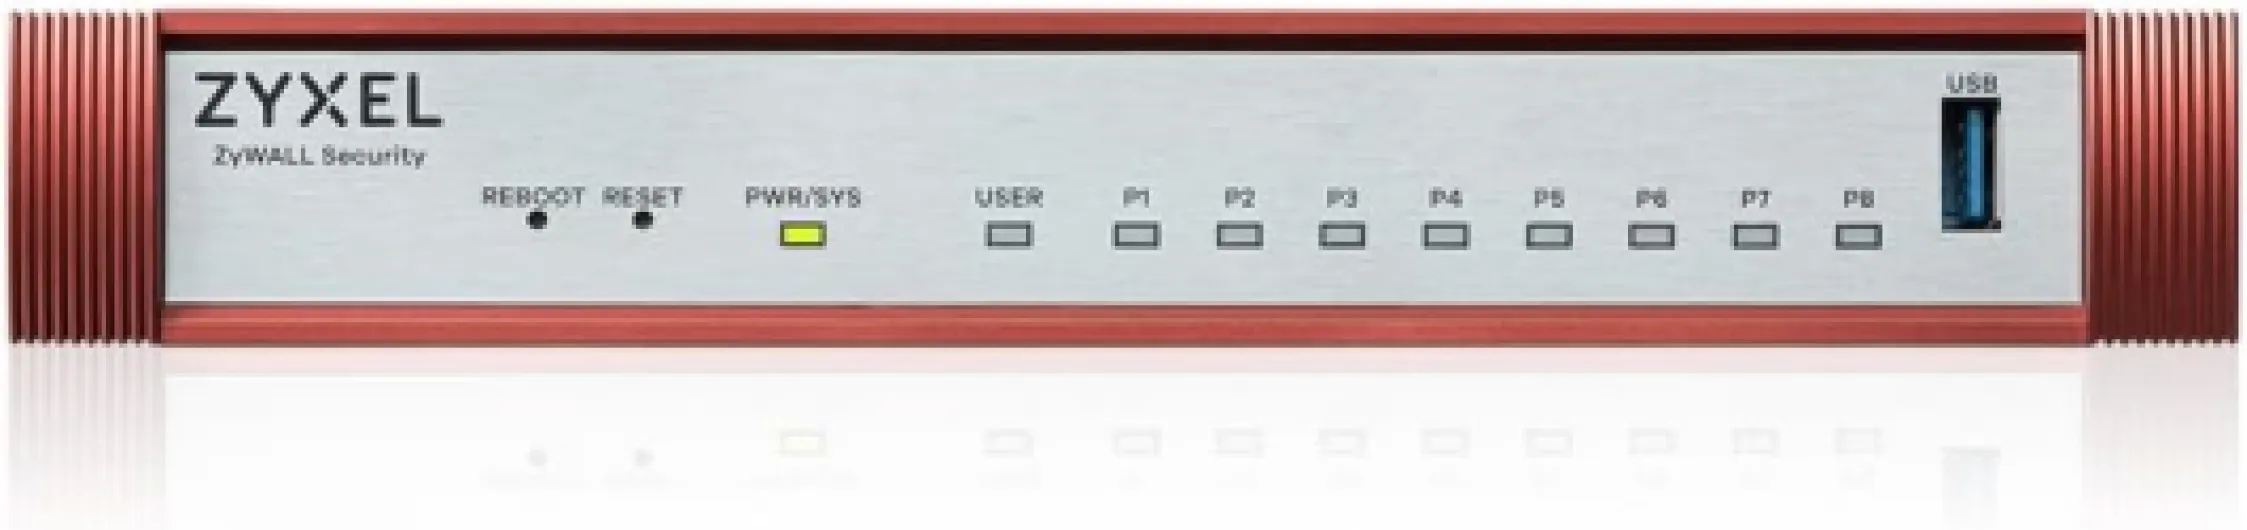
USGFLEX100H ZyWALL Firewall Haute Vitesse pour la Cybersécurité - Matériel Uniquement - VPN - Classe Affaires - Jusqu'à 50 Utilisateurs - Option Nebula Cloud

Zyxel

USGFLEX100H ZyWALL Firewall Haute Vitesse pour la Cybersécurité - Matériel Uniquement - VPN - Classe Affaires - Jusqu'à 50 Utilisateurs - Option Nebula Cloud

  • Matériel robuste avec 8 ports Gigabit et bonnes performances jusqu’à ~500 Mbps
  • Firewall et VPN stables, adaptés à une petite ou moyenne structure
  • Intégration Nebula pratique pour la gestion à distance et la supervision
Score d'analyse
7.2 /10
👍 Très bien
Voir l'offre Amazon

Tableau comparatif : Firewalls

Score d'analyse Rapport qualité-prix Design Durabilite Performance Presentation Efficacite Materiaux
Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU
#1 Netgate
Firewall et routeur VPN PfSense+ Netgate...
Voir l'offre Amazon
8.6/10 -
USGFLEX100H ZyWALL High Speed Cyber Security Firewall - 1 an UTM Security Pack - VPN - Business Class - Jusqu'à 50 utilisateurs - Option Nebula Cloud Up to 50 users - No PoE
#2 Zyxel
USGFLEX100H ZyWALL High Speed Cyber Secu...
Voir l'offre Amazon
8.4/10 -
Firewall PC Micro Appliance 2.5G, Fanless Computer 6 x 2.5GbE I225-V Port, Industrial PC Core i5-8260U, HD, USB3.0, WiFi, SIM Slot, RS232 COM, RJ45 COM, OPNsense (8GB RAM 128GB SSD)
#3 WEIDIAN
Firewall PC Micro Appliance 2.5G, Fanles...
Voir l'offre Amazon
8/10
S7 Mini PC N150 2x10gbe RJ45, Firewall Appliance Micro Office Hardware, DDR5 8GB RAM 128GB SSD, 2xi226V 2.5Gbit LAN, USB C, TF Card Slot, SPK/MIC, Support Router OS 10GBE N150 8GB RAM, 128GB SSD
#4 MNBOXCONET
S7 Mini PC N150 2x10gbe RJ45, Firewall A...
Voir l'offre Amazon
8/10
USGFLEX100H ZyWALL Firewall Haute Vitesse pour la Cybersécurité - Matériel Uniquement - VPN - Classe Affaires - Jusqu'à 50 Utilisateurs - Option Nebula Cloud
#5 Zyxel
USGFLEX100H ZyWALL Firewall Haute Vitess...
Voir l'offre Amazon
7.2/10 -

Critères clés pour comparer les meilleurs firewalls dans un environnement télécom

Pour comparer les meilleurs firewalls, il faut d’abord mesurer leur performance en inspection profonde. Un pare-feu de nouvelle génération doit soutenir plusieurs gigabits par seconde de trafic réseau chiffré, tout en appliquant des politiques de sécurité réseau complexes. À titre d’exemple, certains modèles de milieu de gamme annoncent 5 à 20 Gbit/s de débit avec inspection TLS active et plusieurs millions de sessions simultanées dans leurs fiches techniques. Dans les réseaux d’opérateurs, un firewall mal dimensionné devient rapidement un goulot d’étranglement critique, avec une latence qui peut dépasser les 2 à 3 millisecondes par saut selon les scénarios de charge publiés dans les rapports de performance constructeurs depuis 2022.

La prévention des attaques repose aussi sur la qualité des bases de menaces et la réactivité face aux vulnérabilités zero day. Les solutions de sécurité les plus avancées combinent signatures, analyse comportementale et sandboxing pour bloquer le logiciel malveillant avant qu’il n’atteigne les données sensibles. Des rapports de laboratoires indépendants comme AV-TEST (édition réseau 2023) ou les anciens tests NSS Labs NGFW (jusqu’en 2020) montrent régulièrement des taux de détection supérieurs à 95 % pour les pare-feux de nouvelle génération bien configurés. Cette approche de cybersécurité est particulièrement importante pour les services IPTV et les plateformes de contenus, comme celles analysées dans ce guide sur les services IPTV.

Autre critère déterminant pour une entreprise télécom : la capacité d’automatiser la prévention des menaces sur l’ensemble du réseau. Un firewall entreprise doit dialoguer avec les systèmes d’orchestration, les sondes de trafic et les outils de supervision pour adapter en temps réel les règles de protection. Les solutions de pare-feu les plus matures proposent aussi des API ouvertes pour intégrer la solution de sécurité dans les processus opérationnels existants, par exemple pour déclencher automatiquement un blocage d’adresse IP ou une mise en quarantaine de segment réseau.

Panorama des principaux acteurs : Cisco, Fortinet, Palo Alto, Stormshield, Sophos

Les meilleurs firewalls pour les réseaux télécoms sont dominés par quelques acteurs majeurs, chacun avec ses forces. Cisco reste incontournable avec ses gammes de firewall entreprise, notamment Cisco ASA et ses appliances de nouvelle génération orientées trafic réseau applicatif. Pour de nombreuses entreprises, l’intégration native avec l’écosystème réseau Cisco simplifie la gestion quotidienne et permet de centraliser les politiques de sécurité.

Fortinet s’est imposé avec Fortinet FortiGate, qui combine pare-feu, prévention des menaces et fonctions SD-WAN dans une même plateforme. Cette approche séduit les opérateurs qui doivent sécuriser à la fois le cœur de réseau et les sites clients, tout en gardant une visibilité fine sur le trafic. Palo Alto Networks, de son côté, a popularisé le concept de firewall next generation en mettant l’accent sur l’identification des applications et des utilisateurs plutôt que sur les seuls ports, avec des modèles capables de traiter plus de 100 Gbit/s de trafic selon les fiches produits mises à jour en 2023.

Sur le marché européen, Stormshield propose des solutions de pare-feu certifiées pour des environnements sensibles, ce qui intéresse les opérateurs gérant des réseaux critiques. Sophos mise davantage sur la simplicité d’administration et l’intégration avec ses autres solutions de sécurité, notamment pour les entreprises de taille intermédiaire. Pour les responsables télécoms, l’enjeu consiste à aligner ces offres avec les besoins concrets du réseau et les terminaux, y compris les équipements mobiles mis en avant dans ce comparatif de smartphones à grands écrans.

Fonctionnalités de nouvelle génération : du filtrage applicatif au zero day

Les meilleurs firewalls ne se contentent plus de filtrer les ports, ils inspectent les applications. Un pare-feu de nouvelle génération reconnaît les protocoles utilisés par les services voix, vidéo et données, même lorsqu’ils sont encapsulés ou chiffrés. Cette granularité permet une protection fine du réseau télécom sans bloquer les usages légitimes, en appliquant par exemple des règles différentes selon les applications collaboratives ou les flux de signalisation.

Les fonctions de prévention des menaces s’appuient sur des moteurs d’analyse capables de détecter des comportements anormaux dans le trafic réseau. Lorsqu’un logiciel malveillant tente d’exfiltrer des données ou de lancer des attaques par déni de service, le firewall entreprise doit réagir en quelques millisecondes. Les solutions de sécurité de type next generation intègrent aussi des environnements isolés pour analyser les fichiers suspects et identifier les menaces zero day, avec des rapports détaillés permettant d’affiner ensuite les politiques de filtrage.

Pour les opérateurs, ces capacités doivent rester compatibles avec des architectures mixtes, parfois complétées par des composants open source. Certaines entreprises combinent ainsi un logiciel de pare-feu open source pour des fonctions basiques et un firewall de nouvelle génération pour la protection avancée. Dans tous les cas, le choix de firewall doit garantir une cohérence de la sécurité réseau sur l’ensemble des segments, du cœur IP aux accès clients, en tenant compte des contraintes de latence et de redondance.

Intégration des firewalls dans les architectures télécoms : du cœur de réseau aux sites clients

Dans un environnement télécom, les meilleurs firewalls se déploient à plusieurs niveaux de l’architecture. Un pare-feu central protège le cœur de réseau et les plateformes de services, tandis que des firewalls plus légers sécurisent les interconnexions avec les entreprises clientes. Cette approche en couches permet d’isoler les incidents et de limiter l’impact des attaques, tout en facilitant les opérations de maintenance.

Les opérateurs doivent aussi gérer la segmentation entre les différents types de trafic réseau, notamment voix, données et services multimédias. Un firewall entreprise bien configuré applique des politiques distinctes selon les flux, ce qui améliore la protection tout en optimisant la qualité de service. Les solutions de pare-feu modernes offrent des fonctions de routage avancé et de qualité de service intégrée, adaptées aux contraintes télécoms et aux accords de niveau de service (SLA).

Pour les sites distants ou les petites entreprises, certaines offres combinent firewall, routeur et fonctions Wi-Fi dans un seul équipement. Ce type de solution de sécurité simplifie le déploiement massif chez les clients finaux, tout en gardant un contrôle centralisé depuis le réseau de l’opérateur. Dans ce contexte, même des usages grand public, comme les équipements connectés ou les gyropodes détaillés dans ce test de mobilité électrique, deviennent des points d’entrée potentiels qu’il faut intégrer à la stratégie de cybersécurité.

Comment choisir les meilleurs firewalls pour une entreprise télécom

Pour une entreprise télécom, le choix de firewall doit partir d’une cartographie précise du réseau. Il faut identifier les zones critiques, les volumes de trafic réseau attendus et les types de menaces les plus probables. Cette analyse permet de déterminer la puissance nécessaire du pare-feu et le niveau de fonctionnalités de nouvelle génération requis, en tenant compte du chiffrement massif du trafic et des besoins de haute disponibilité.

Les responsables de la sécurité réseau doivent ensuite comparer les offres de Cisco, Fortinet, Palo Alto, Stormshield et Sophos selon des critères objectifs. Capacité de prévention des menaces, richesse des fonctions de sécurité, intégration avec les outils existants et coût total de possession (TCO) doivent être évalués sur plusieurs années. Dans certains cas, un logiciel de pare-feu open source peut compléter une solution de pare-feu propriétaire pour des usages spécifiques, à condition de garder une gouvernance unifiée et des indicateurs de performance partagés.

Enfin, les meilleurs firewalls sont ceux qui s’intègrent dans une stratégie globale de cybersécurité couvrant l’ensemble des entreprises clientes. Un firewall entreprise performant ne remplace pas les politiques internes, la supervision continue ni la formation des équipes opérationnelles. Les solutions de pare-feu et chaque solution de sécurité doivent donc être pensées comme des briques d’un même écosystème, capable d’évoluer face aux nouvelles attaques et aux menaces émergentes, avec des plans de mise à jour réguliers.

Chiffres clés sur les firewalls et la cybersécurité des réseaux télécoms

  • Les opérateurs télécoms consacrent en moyenne entre 10 et 15 % de leur budget informatique à la cybersécurité, avec une part significative dédiée aux firewalls et aux solutions de prévention des menaces, selon plusieurs études sectorielles récentes publiées par l’ETSI et l’ANSSI entre 2021 et 2023.
  • Les attaques visant les infrastructures télécoms ont augmenté de plus de 30 % sur les dernières années, d’après des rapports de l’ENISA et du Forum économique mondial publiés depuis 2020, ce qui renforce le rôle des firewalls de nouvelle génération dans la protection des données et du trafic réseau.
  • Dans de nombreux groupes télécoms internationaux, plus de 70 % des équipements de sécurité réseau déployés au cœur de réseau sont des firewalls de type next generation, intégrant inspection applicative et détection de menaces zero day, comme le montrent plusieurs enquêtes de cabinets de conseil spécialisés réalisées entre 2022 et 2023.
  • Les solutions de firewall d’entreprise proposées par des acteurs comme Cisco, Fortinet, Palo Alto, Stormshield et Sophos couvrent aujourd’hui la quasi-totalité du marché des grands opérateurs télécoms, avec une forte concentration sur quelques gammes phares comme Cisco ASA et Fortinet FortiGate, régulièrement citées dans les rapports de benchmark de Gartner et IDC publiés ces dernières années.

Dans la même catégorie : découvrez aussi notre classement des passerelles sécurisées et notre TOP des routeurs vpn.
Questions fréquentes

Les critères essentiels sont la performance en inspection chiffrée, la capacité de prévention des menaces, l’intégration avec l’architecture réseau existante et la facilité d’administration. Il faut aussi vérifier la qualité des mises à jour de signatures, la prise en charge des menaces zero day et les performances en nombre de sessions simultanées. Enfin, la compatibilité avec les outils de supervision et d’orchestration du réseau télécom est déterminante.

Un firewall classique filtre principalement les ports et les adresses IP, avec une vision limitée des applications. Un firewall de nouvelle génération analyse le trafic au niveau applicatif, identifie les utilisateurs et intègre des fonctions avancées de prévention des attaques, comme l’IPS, le filtrage d’URL ou le sandboxing. Cette approche est mieux adaptée aux réseaux télécoms modernes, fortement virtualisés et très exposés.

Les solutions open source de type logiciel de pare-feu peuvent convenir pour des fonctions de filtrage basique ou des environnements de test. Pour le cœur de réseau et les services critiques, les opérateurs privilégient généralement des solutions de pare-feu d’entreprise avec support éditeur et certifications. Un modèle hybride reste possible, à condition de garder une gouvernance de sécurité réseau cohérente et une visibilité centralisée.

Ces acteurs proposent des gammes complètes de firewalls d’entreprise, avec des performances élevées et des fonctions avancées de cybersécurité. Leur présence historique dans les réseaux télécoms et leur capacité à suivre l’évolution des menaces expliquent leur position dominante. Ils offrent aussi des écosystèmes de solutions de sécurité intégrées, ce qui simplifie les déploiements à grande échelle et la gestion du cycle de vie des équipements.

La méthode la plus sûre consiste à déployer le firewall en mode observation, puis à activer progressivement les politiques de filtrage. Les opérateurs télécoms réalisent souvent des tests en environnement de préproduction pour valider les règles et mesurer l’impact sur la qualité de service. Une planification précise des bascules, un suivi en temps réel des indicateurs réseau et un retour d’expérience structuré limitent les risques de perturbation.

Selon nos analyses, le meilleur firewalls est le Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU avec un score d'analyse de 8.6/10.

Le firewalls le moins cher de notre comparatif est le Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU.

Pour choisir un firewalls, nous vous recommandons de comparer les performances, la qualité de fabrication, le rapport qualité/prix et les avis utilisateurs. Notre tableau comparatif ci-dessus vous aide à faire le bon choix.

Nous avons analysé 5 Firewalls (caractéristiques et avis clients) pour établir ce classement.
Cet article a été conçu à l'aide d'outils d'IA générative, à partir de sources publiques.
#1 Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU
Netgate
Firewall et routeur VPN PfSense+ Netgate 2100 Base - Processeur Double cœur Arm Cortex-A53, 4 Go de RAM DDR4, 8 Go de Stockage eMMC, 5 Ports Flexibles, Alimentation EU
Score d'analyse 8.6/10 Meilleur choix
Voir l'offre Amazon

Nos outils pratiques

Des outils gratuits conçus par la rédaction : répondez à quelques questions et obtenez en quelques secondes une recommandation vraiment personnalisée — sans inscription, servez-vous !
📶Calculateur Wi-Fi maison 📱Quel smartphone choisir ? 🔋Calculateur batterie externe 💾Calculateur de stockage 🛴Autonomie de trottinette

Nos meilleurs comparatifs

Les sélections de la rédaction, thème par thème, mises à jour au fil de nos tests.
Smartphones TéléphonesMeilleurs Smartphones AndroidComparatif Smartphones 5GTOP Smartphones reconditionnés
Accessoires MobileMeilleurs Batteries externesComparatif Écouteurs BluetoothTOP Chargeurs induction
Réseaux InternetMeilleurs Routeurs WiFi 6/6E/7Comparatif Routeurs 4G/5GTOP Répéteurs WiFi
Starlink SatelliteMeilleurs Antenne StarlinkComparatif Routeur StarlinkTOP Starlink pour camping-car
Objets Connectés DomotiqueMeilleurs Alarmes connectéesComparatif Enceintes connectéesTOP Thermostats connectés
Informatique StockageMeilleurs PC portablesComparatif Mini PCTOP Disques SSD externes
Mobilité UrbaineMeilleurs Trottinettes pliablesComparatif Trottinettes longue autonomieTOP Hoverboards
Énergie nomade et alimentationMeilleurs Panneaux solaires portablesComparatif Groupes électrogènes portablesTOP Onduleurs